ITV0110 4. töö: Andmebaasiga serverakendus: erinevus redaktsioonide vahel
Resümee puudub |
|||
| (ei näidata sama kasutaja 11 vahepealset redaktsiooni) | |||
| 1. rida: | 1. rida: | ||
== Mis tuleb teha == | == Mis tuleb teha == | ||
Neljanda praktikumi ülesandeks on ehitada | Neljanda praktikumi ülesandeks on ehitada avalik loengute hindamise ja märkmete sait, kasutades selleks PHP-d ja MySQL-i (või Postgresqli). | ||
== Loengusaidi detailid, praktikumi arvestamine ja hindamine == | |||
Praktikum annab maksimaalselt 15 punkti, kuhu võivad lisanduda ekstrapunktid. | |||
Saidi põhifunktsioonid on: | |||
* Loengu valimine valikuboksist, talle hinde panemine (1-5) ja märkmete sisestamine. Kas hinne või märkmed peaks olema antud, tühja infot ära salvesta. Salvestatud loeng ei pea olema sinu sisestatud: üldiselt võivadki loengul olla mitme eri tudengi hinded ja märkmed. Märkmed oleks lihtsalt üks keskmise suurusega plain-tekstiväli. Sisestatut enam muuta ei saa. | |||
* Uue loengu lisamine valikuboksi. Loeng on määratud koodi, kuupäeva ja algusajaga. Uue loengu lisamiseks on kaks võimalust: | |||
** Valid mõne vana olemasoleva loengu ja paned talle uue kuupäeva ja/või algusaja. See lisab baasi siis uue konkreetse loengu, kasutades vana koodi. | |||
** Sisestad päris uue loengu: kood, nimi ja samuti kuupäev ning algusaeg. | |||
* Valikuboksist võetud loengu hinnete ja märkmete kuvamine (kes iganes sisestanud) mingis omavalitud järjekorras (ei pea olema kasutaja poolt sorteeritav). | |||
Kui oled need põhifunktsioonid OK realiseerinud, saad praktikumi arvestatud ja 8 punkti. Praktikumi ei arvestata, kui nendes osades on suuremad puudujäägid. | |||
Järgmised funktsioonid on täiendavad ja nende tegemine annab kokku lisaks 7 punkti. Kui teed neist osad, saad ka vastavalt osalised lisapunktid. | |||
Täiendavad funktsioonid: | |||
*Konto, sisselogimine, hinnete/märkmete seostamine endaga: | |||
* Oma | ** Oma konto tegemine: salvestad uue kasutajanime koos parooli, päris-nime ja kontaktinfoga. Viimased kaks on lihtsalt väikesed tekstiväljad ja nende täitmine ei ole kasutajale kohustuslik. | ||
* | ** Oma kontosse sisselogimine: ilma sisse logimata ei lasta midagi teha (peale uue konto tegemise). Kui oled sisse loginud, siis püsid sisse logituna võimalikult kaua (soovitav sessioonicookiede kasutamine). | ||
* | ** Oma lisatud hinded ja märkmed peavad olema automaatselt seotud sinu kasutajanimega, enda sisestatut võib muuta, teiste lisatud hindeid/märkmeid muuta ei saa. | ||
* | ** Hinde/märkmete juures on näha ka kasutajainfo. | ||
* | * Loengu ja märkmete mugavam valik ja kontroll: | ||
* | ** Kui valid loengu, kuhu oled juba hinde/märkmed pannud, pakutakse seda sulle esimesena ja saad muuta: ei saa sisestada teist hinnet/märkmeid samale loengule. | ||
** Mugav automaatne loenguvalik olemasolevate seast: esimesena pakutakse alati loenguid, mis on hetkel käimas või äsja lõppenud, seejuures eelistades neid, mida oled kas ise kunagi sisestanud või mida oled ise kunagi kommenteerinud (sama koodi ja sama aastaga, mitte tingimata sama kuupäevaga). | |||
** Uue loengu sisestamisel kontrollitakse, ega seda pole keegi juba sisestanud (ja siis ei lasta). | |||
Lisaks 15 punktile on võimalik saada ekstrapunkte, kui teed saidist täiendavalt (mitte selle asemel) korralikult <b>mobiilile optimeeritud veebiversiooni</b> (mitte native appi). | |||
Reaalses rakenduses oleks vaja lisaks mitmeid asju, millega meie praksis aga <b>ei pea</b> tegelema (kuid ei ole ka keelatud): | |||
* Loengute statistika: | |||
** Eeskätt suure tabeli näol, kus loengud on toodud (koodi ja aasta kaupa, mitte kuupäeva kaupa) koos nende senise keskmise hinde, hinnete arvu, kommentaaride arvu ja kommentaaride kogupikkusega. Sorteerimine võiks käia aasta ja koodi järgi. | |||
** Võimalikud täiendavad ideed, näiteks ühe boksist valitud koodiga loengu keskmiste hinnete/kommentaaride/märkmete tabel - ja miks mitte graafikud - on samuti teretulnud. | |||
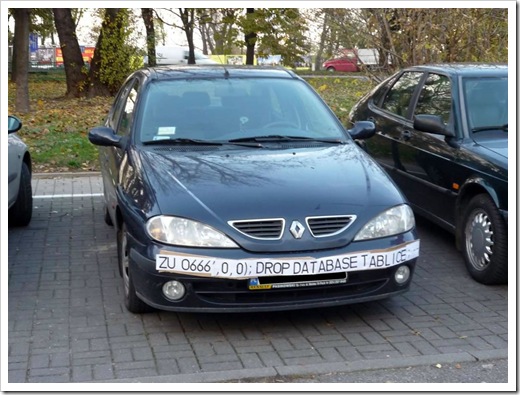
* Erinevad turvaküsimused ([http://xkcd.com/327/ sql injection] jne). | * Erinevad turvaküsimused ([http://xkcd.com/327/ sql injection] jne). | ||
* Kasutajakonto tegemise kontrollid emaili ja captcha-ga. | * Kasutajakonto tegemise kontrollid emaili ja captcha-ga või sidumine Google, Facebooki vms OpenAuth kontoga. | ||
* Pikkade loetelude jagamine lehekülgedeks. | * Pikkade loetelude jagamine lehekülgedeks. | ||
* | * Loengu/tekstijupi/kasutaja/jne otsingud. | ||
* Oma accoundi eelistused ja nende kasutamine kuvamisel. | * Oma accoundi eelistused ja nende kasutamine kuvamisel. | ||
* | * Superuseri account, kes võib muuta ja kustutada teiste sisestatut. | ||
Kui mõne tudengi rakendus osutub piisavalt heaks, siis tahaks hakata seda TTÜ poolt ise hostima ja promoma laiemaks kasutuseks ülikooli sees. Kui mitu osutub piisavalt heaks, siis korraldame valikuks väikese konkursi/hääletuse. | |||
Taustaks: võrgurakendused II aines on üheks valikuvõimaluseks [[http://lambda.ee/wiki/Vorgurakendused_2_prax_2_2012|teisest praksist]] analoogilise süsteemi ehitamine, aga puht mobiiliappina, mitte veebirakendusena, samuti peab seal serveris kasutama Google App Enginet. | |||
== Tehnoloogilised nõuded == | == Tehnoloogilised nõuded == | ||
| 50. rida: | 60. rida: | ||
Esiteks: tutvu PHP ja SQL materjalidega, kas kursuse esilehelt või koopiana siitsamast: | Esiteks: tutvu PHP ja SQL materjalidega, kas kursuse esilehelt või koopiana siitsamast: | ||
* Vaata [[Vorgurakendused 1 SQL naited loengust]]. | * Vaata [[Vorgurakendused 1 SQL naited loengust]]. Uus 2011 andmebaas on nimega reddit, kasutajanimi on rstudent ja parool on student: see on kõigile ühine. | ||
* Vaata [[lihtsaid php ja mysql näiteid]] loengust. | * Vaata [[lihtsaid php ja mysql näiteid]] loengust. Siin kasutatakse vana andmebaasi nimega facebook ja andmebaasi kasutajat fstudent, mis sel aastal enam kasutusel pole. | ||
Ideid ja näpunäiteid: | |||
* Kõige lihtsam on teha kogu rakendus üheainsa php failina. Keerulisemate programmide puhul ei ole see hea mõte, meie lihtsal juhul aga on päris mugav. | |||
* Kui tahad siiski oma php faili struktureerida (näiteks hoida eraldi failis päis ja jalus) siis selleks on php [http://php.net/manual/en/function.include.php include] käsk. | |||
* Erinevad tegevused (a la lingi lisamine, votemine, sisse logimine) saad realiseerida nii, et php lehel vaadatakse, mis argumendid on antud (näiteks loengud.php?username=xx&password=yy peale tehakse sisse logimine, loengud.php?op=logout peale väljalogimine jne). Alati on võimalik võtta ka kasutusele eraldi parameeter, ntx op, mille väärtus ütleb siis, et mis tegevus tuleb ette võtta. | |||
* Debugimise jaoks on lihtsam kasutada vormidel method="get", siis näed brauserist, et mis parameetrid saadeti. | |||
* Samuti on debugimise juures abiks trükkida välja (echo) kokkuklopsitud sql päring tervikuna, et kontrollida, kas sai selline, nagu tahtsid. | |||
* Sisselogimise jaoks (tee seda alles siis, kui baasfunktsionaalsus olemas!) on mõistlik kasutada php session funktsiooni (lihtsa tutoriali [http://www.tizag.com/phpT/phpsessions.php leiad siit]) ja seada sessioonis sisselogimisel $_SESSION['username'] ja edaspidi alati kontrollida, kas on isset($_SESSION['username']) ja kui jah, siis kasutada seda väärtust, kui ei, siis kuvada sisselogimise vorm. Väljalogimisel piisab siis session_destroy() kasutamisest. | |||
Sobivad õpetused lugemiseks, umbes selles järjekorras: | |||
; PHP | |||
* Väikese ajaloolise ülevaate leiad [http://en.wikipedia.org/wiki/PHP wikipeediast] | |||
* Põhiõpetus on [http://www.php.net/manual/en/ php oma saidil]: loe sealt kõigepealt [http://www.php.net/manual/en/tutorial.php sissejuhatavat tutoriali] | |||
* [http://w3schools.com/php/default.asp W3school-si php tutorial] on samuti päris OK. | |||
; SQL, loe selles järjekorras: | ; SQL, loe selles järjekorras: | ||
* [http://web.njit.edu/~song/courses/is698/SQL_tutorials.ppt SQL hea esimene | * [http://web.njit.edu/~song/courses/is698/SQL_tutorials.ppt SQL hea esimene kiirsissejuhatus] | ||
* [http://www.w3schools.com/sql/default.asp | * [http://www.w3schools.com/sql/default.asp enamateks detailideks loe w3schools'i tutoriali] | ||
* [http://www.sql-tutorial.net/SQL-tutorial.asp hea pikem tutorial alternatiivina eelmistele] ja [http://www.sql-tutorial.net/SQL-Cheat-Sheet.pdf selle sees alternatiivne cheat-sheet] | |||
* [http://dev.mysql.com/doc/refman/5.0/en/tutorial.html mysql esmane tutorial] ja [http://dev.mysql.com/doc/refman/5.0/en/index.html vaata veidi mysql manuaali] | * [http://dev.mysql.com/doc/refman/5.0/en/tutorial.html mysql esmane tutorial] ja [http://dev.mysql.com/doc/refman/5.0/en/index.html vaata veidi mysql manuaali] | ||
* [http://blogs.techrepublic.com.com/security/?p=2368 SQL injection] vt ka [http://lh6.ggpht.com/_5YF7KQZuZS0/S6dvFXu5OoI/AAAAAAAACWM/qTcVpMxcDnA/licence%20plate%20camera%20sql%20injection_2%5B3%5D.jpg?imgmax=800 seda] ja [http://www.schneier.com/blog/archives/2010/10/pen-and-paper_s.html seda] ja [http://alicebobandmallory.com/articles/2010/09/23/did-little-bobby-tables-migrate-to-sweden seda] | * [http://blogs.techrepublic.com.com/security/?p=2368 SQL injection] vt ka [http://lh6.ggpht.com/_5YF7KQZuZS0/S6dvFXu5OoI/AAAAAAAACWM/qTcVpMxcDnA/licence%20plate%20camera%20sql%20injection_2%5B3%5D.jpg?imgmax=800 seda] ja [http://www.schneier.com/blog/archives/2010/10/pen-and-paper_s.html seda] ja [http://alicebobandmallory.com/articles/2010/09/23/did-little-bobby-tables-migrate-to-sweden seda] | ||
| 65. rida: | 94. rida: | ||
* [http://www.tizag.com/mysqlTutorial/ mysql PHP-s: veebitutorial] | * [http://www.tizag.com/mysqlTutorial/ mysql PHP-s: veebitutorial] | ||
* [http://www.w3schools.com/php/default.asp w3schools PHP tutorial all vasakul Mysql blokk] | * [http://www.w3schools.com/php/default.asp w3schools PHP tutorial all vasakul Mysql blokk] | ||
; Erinevad vormivälja-tüübid peale hariliku <input type=text>: | ; Erinevad vormivälja-tüübid peale hariliku <input type=text>: | ||
| 73. rida: | 101. rida: | ||
* [http://www.learnphp-tutorial.com/HtmlForms.cfm suhteliselt ok vorminäide php kontekstis] | * [http://www.learnphp-tutorial.com/HtmlForms.cfm suhteliselt ok vorminäide php kontekstis] | ||
Siit leiad eelmise aasta versiooni: [[ITV0110 4. töö | |||
Siit leiad eelmise aasta versiooni: [[ITV0110 4. töö 2011]] | |||
Viimane redaktsioon: 13. november 2012, kell 23:23
Mis tuleb teha
Neljanda praktikumi ülesandeks on ehitada avalik loengute hindamise ja märkmete sait, kasutades selleks PHP-d ja MySQL-i (või Postgresqli).
Loengusaidi detailid, praktikumi arvestamine ja hindamine
Praktikum annab maksimaalselt 15 punkti, kuhu võivad lisanduda ekstrapunktid.
Saidi põhifunktsioonid on:
- Loengu valimine valikuboksist, talle hinde panemine (1-5) ja märkmete sisestamine. Kas hinne või märkmed peaks olema antud, tühja infot ära salvesta. Salvestatud loeng ei pea olema sinu sisestatud: üldiselt võivadki loengul olla mitme eri tudengi hinded ja märkmed. Märkmed oleks lihtsalt üks keskmise suurusega plain-tekstiväli. Sisestatut enam muuta ei saa.
- Uue loengu lisamine valikuboksi. Loeng on määratud koodi, kuupäeva ja algusajaga. Uue loengu lisamiseks on kaks võimalust:
- Valid mõne vana olemasoleva loengu ja paned talle uue kuupäeva ja/või algusaja. See lisab baasi siis uue konkreetse loengu, kasutades vana koodi.
- Sisestad päris uue loengu: kood, nimi ja samuti kuupäev ning algusaeg.
- Valikuboksist võetud loengu hinnete ja märkmete kuvamine (kes iganes sisestanud) mingis omavalitud järjekorras (ei pea olema kasutaja poolt sorteeritav).
Kui oled need põhifunktsioonid OK realiseerinud, saad praktikumi arvestatud ja 8 punkti. Praktikumi ei arvestata, kui nendes osades on suuremad puudujäägid.
Järgmised funktsioonid on täiendavad ja nende tegemine annab kokku lisaks 7 punkti. Kui teed neist osad, saad ka vastavalt osalised lisapunktid.
Täiendavad funktsioonid:
- Konto, sisselogimine, hinnete/märkmete seostamine endaga:
- Oma konto tegemine: salvestad uue kasutajanime koos parooli, päris-nime ja kontaktinfoga. Viimased kaks on lihtsalt väikesed tekstiväljad ja nende täitmine ei ole kasutajale kohustuslik.
- Oma kontosse sisselogimine: ilma sisse logimata ei lasta midagi teha (peale uue konto tegemise). Kui oled sisse loginud, siis püsid sisse logituna võimalikult kaua (soovitav sessioonicookiede kasutamine).
- Oma lisatud hinded ja märkmed peavad olema automaatselt seotud sinu kasutajanimega, enda sisestatut võib muuta, teiste lisatud hindeid/märkmeid muuta ei saa.
- Hinde/märkmete juures on näha ka kasutajainfo.
- Loengu ja märkmete mugavam valik ja kontroll:
- Kui valid loengu, kuhu oled juba hinde/märkmed pannud, pakutakse seda sulle esimesena ja saad muuta: ei saa sisestada teist hinnet/märkmeid samale loengule.
- Mugav automaatne loenguvalik olemasolevate seast: esimesena pakutakse alati loenguid, mis on hetkel käimas või äsja lõppenud, seejuures eelistades neid, mida oled kas ise kunagi sisestanud või mida oled ise kunagi kommenteerinud (sama koodi ja sama aastaga, mitte tingimata sama kuupäevaga).
- Uue loengu sisestamisel kontrollitakse, ega seda pole keegi juba sisestanud (ja siis ei lasta).
Lisaks 15 punktile on võimalik saada ekstrapunkte, kui teed saidist täiendavalt (mitte selle asemel) korralikult mobiilile optimeeritud veebiversiooni (mitte native appi).
Reaalses rakenduses oleks vaja lisaks mitmeid asju, millega meie praksis aga ei pea tegelema (kuid ei ole ka keelatud):
- Loengute statistika:
- Eeskätt suure tabeli näol, kus loengud on toodud (koodi ja aasta kaupa, mitte kuupäeva kaupa) koos nende senise keskmise hinde, hinnete arvu, kommentaaride arvu ja kommentaaride kogupikkusega. Sorteerimine võiks käia aasta ja koodi järgi.
- Võimalikud täiendavad ideed, näiteks ühe boksist valitud koodiga loengu keskmiste hinnete/kommentaaride/märkmete tabel - ja miks mitte graafikud - on samuti teretulnud.
- Erinevad turvaküsimused (sql injection jne).
- Kasutajakonto tegemise kontrollid emaili ja captcha-ga või sidumine Google, Facebooki vms OpenAuth kontoga.
- Pikkade loetelude jagamine lehekülgedeks.
- Loengu/tekstijupi/kasutaja/jne otsingud.
- Oma accoundi eelistused ja nende kasutamine kuvamisel.
- Superuseri account, kes võib muuta ja kustutada teiste sisestatut.
Kui mõne tudengi rakendus osutub piisavalt heaks, siis tahaks hakata seda TTÜ poolt ise hostima ja promoma laiemaks kasutuseks ülikooli sees. Kui mitu osutub piisavalt heaks, siis korraldame valikuks väikese konkursi/hääletuse.
Taustaks: võrgurakendused II aines on üheks valikuvõimaluseks [praksist] analoogilise süsteemi ehitamine, aga puht mobiiliappina, mitte veebirakendusena, samuti peab seal serveris kasutama Google App Enginet.
Tehnoloogilised nõuded
- Kõik serverirakendused tuleb realiseerida PHP-s ja andmeid tuleb hoida kas MySQL-s või Postgresis. Kui oled andmebaasinduses algaja, kasuta pigem MySQL-i, kui aga oled juba kogemusi omandanud ja sul on server, kus ise oled adminiõigustega, võiksid proovida Postgresi.
- Rakendus peab olema võrgus vabalt brauseriga ligipääsetav, mitte lihtsalt töötama näiteks sinu laptopis.
- Serverarvutina võid - nagu teises praktikumis - kasutada kas dijkstrat või omaenda vabalt valitud lemmikserverit.
Abi ja soovitusi
Esiteks: tutvu PHP ja SQL materjalidega, kas kursuse esilehelt või koopiana siitsamast:
- Vaata Vorgurakendused 1 SQL naited loengust. Uus 2011 andmebaas on nimega reddit, kasutajanimi on rstudent ja parool on student: see on kõigile ühine.
- Vaata lihtsaid php ja mysql näiteid loengust. Siin kasutatakse vana andmebaasi nimega facebook ja andmebaasi kasutajat fstudent, mis sel aastal enam kasutusel pole.
Ideid ja näpunäiteid:
- Kõige lihtsam on teha kogu rakendus üheainsa php failina. Keerulisemate programmide puhul ei ole see hea mõte, meie lihtsal juhul aga on päris mugav.
- Kui tahad siiski oma php faili struktureerida (näiteks hoida eraldi failis päis ja jalus) siis selleks on php include käsk.
- Erinevad tegevused (a la lingi lisamine, votemine, sisse logimine) saad realiseerida nii, et php lehel vaadatakse, mis argumendid on antud (näiteks loengud.php?username=xx&password=yy peale tehakse sisse logimine, loengud.php?op=logout peale väljalogimine jne). Alati on võimalik võtta ka kasutusele eraldi parameeter, ntx op, mille väärtus ütleb siis, et mis tegevus tuleb ette võtta.
- Debugimise jaoks on lihtsam kasutada vormidel method="get", siis näed brauserist, et mis parameetrid saadeti.
- Samuti on debugimise juures abiks trükkida välja (echo) kokkuklopsitud sql päring tervikuna, et kontrollida, kas sai selline, nagu tahtsid.
- Sisselogimise jaoks (tee seda alles siis, kui baasfunktsionaalsus olemas!) on mõistlik kasutada php session funktsiooni (lihtsa tutoriali leiad siit) ja seada sessioonis sisselogimisel $_SESSION['username'] ja edaspidi alati kontrollida, kas on isset($_SESSION['username']) ja kui jah, siis kasutada seda väärtust, kui ei, siis kuvada sisselogimise vorm. Väljalogimisel piisab siis session_destroy() kasutamisest.
Sobivad õpetused lugemiseks, umbes selles järjekorras:
- PHP
- Väikese ajaloolise ülevaate leiad wikipeediast
- Põhiõpetus on php oma saidil: loe sealt kõigepealt sissejuhatavat tutoriali
- W3school-si php tutorial on samuti päris OK.
- SQL, loe selles järjekorras
- SQL hea esimene kiirsissejuhatus
- enamateks detailideks loe w3schools'i tutoriali
- hea pikem tutorial alternatiivina eelmistele ja selle sees alternatiivne cheat-sheet
- mysql esmane tutorial ja vaata veidi mysql manuaali
- SQL injection vt ka seda ja seda ja seda
- SQL PHP-s, loe selles järjekorras
- Erinevad vormivälja-tüübid peale hariliku <input type=text>
- w3schools vormi-sissejuhatus
- väga mahukas ka detailne info: vormid html standardis ja selle eriti oluline osa
- suhteliselt ok vorminäide php kontekstis
Siit leiad eelmise aasta versiooni: ITV0110 4. töö 2011